Externer CISO / ISB, Umsetzungsberatung und Projektmanagement
Projektmanagement für IT Security
CyberCompare übernimmt die operative und strategische Projektleitung für komplexe IT-Security-Vorhaben - insbesondere in Carve-out-, M&A- und Transformationskontexten. Häufig als rechte Hand des CIO, bei Bedarf in interimistischer CISO-Rolle.
Dabei verfolgen wir nicht nur Aufgaben, sondern orchestrieren technische, organisatorische und regulatorische Arbeitsstränge - in Time und Budget.
Kritische Herausforderungen in M&A-Carve-outs
In Carve-out-Transaktionen liegt die zentrale Herausforderung im Aufbau einer vollständig neuen Governance- und Betriebsinfrastruktur für das ausgegründete Unternehmen: Trennung von Assets und Daten, Überführung von Zugriffsrechten und Entkopplung der IT-Infrastruktur. All das muss unter Einhaltung regulatorischer Vorgaben, unter Schutz kritischen geistigen Eigentums und unter erheblichem Zeitdruck gelingen – denn der Termin des Betriebsübergangs ist nicht verhandelbar.
In diesen Projekten umfasst unser Leistungsumfang typischerweise:
Zieldefinition und
Gap-Assessment
Bestandsaufnahme der InfoSec-Anforderungen an NewCo (z. B. ISO 27001, CRA, NIS2)
Zielarchitektur und Abnahmekriterien
Make-or-Buy-Analysen
TSA-Management und Transition Agreements
Projektleitung
Security-Workstream
Project Management Office
Definition der Security-Roadmap
Maßnahmenplanung, -abstimmung und -verfolgung
Externe CISO/ISB-Leistungen
Risikominderung beim Betriebsübergang
Umsetzung
über das Closing hinaus
Etablierung von ISMS-Policies und -Prozessen
Aufbau der Security-Organisation und des Tech-Stacks
Identity- und Access-Management (IAM)
Ausschreibungen und Anbieterauswahl (RFPs)
MSSP-Governance und -Steuerung
Business Continuity Management (BCM)
Vier-Phasen-Prozess
So läuft ein Projekt bei uns ab
Abstimmung zu Zielen, Zeitplan und Prioritäten. Klärung von Projektumfang und Stakeholder-Rollen.
Aufnahme der IST-Situation, Abgleich mit dem Zielbild und Erstellung einer realistischen Roadmap mit definierten Arbeitspaketen.
Tägliches Projektmanagement mit Status-Updates, Blockern und Eskalationen. Steuerung interner Teams und externer Partner. Vorbereitung von Entscheidungsvorlagen und Reporting ans Management.
Go-live- und Cut-off-Planung, Übergabedokumentation, Audits und Lessons Learned. Optional Re-Zertifizierung und Nachfolgeplanung.
Messbarer Nutzen
Was sich konkret verändert
30-40%
weniger interner Koordinationsaufwand, nach unserer Projekterfahrung
- Schnellere Umsetzung von Security-Zielen wie ISO 27001 oder SOC-Betrieb
- Vermeidung teurer Fehlentscheidungen bei Tools und Rollenzuschnitt
- Audit Readiness und Erfüllung regulatorischer Vorgaben
- Entlastung der Führungsebene und souveräner, professioneller Auftritt gegenüber Kunden, Investoren und Auditoren
Referenzprojekte
Aus der Praxis
Carve-out eines mittelständischen Industrieunternehmens
Aufbau der Security-Organisation, Erreichen des ISO-Zertifizierungsreifegrads, erfolgreiche Planung der Netzwerktrennung, Go-live ohne kritische Vorfälle.
XDR-Toolauswahl für einen Hidden Champion
Vollständiger Vergleich von acht Tools, CIO-Briefing, PoC-Begleitung und Entscheidungsvorlagen für den Vorstand.
Interim CISO im Automotive-Umfeld
Verantwortete den Security-Workstream im Rahmen eines umfassenden Transformationsprogramms und koordinierte SOC-, ISMS- und IAM-Themen teamübergreifend. Übergabe an die dauerhafte Struktur des Kunden in fünf Monaten.
Unser Team aus praxisorientierten Sicherheitsexperten
Erfahrene Fachkräfte mit fundiertem technischem Know-how, die bereit sind, Ihre Sicherheitsinitiativen zum Erfolg zu führen
Tino Brunzel
Interim-ISB-Tätigkeit im produzierenden Gewerbe (500 Mitarbeitende) • Security Architect bei Mercedes-Benz • PwC Risk Assurance (inklusive ISO-27001-Audits) • Deloitte Cybersecurity
Dr. Ingo Pansa
Interim CISO bei Keenfinity • Lead Architect für Access Management bei der Mercedes-Benz AG • CPO bei Planck Security • Leiter des europaweit größten Beschaffungsprojekts für Cybersecurity-Leistungen
Stev Gödecke
Ehemaliger CIO eines mittelständischen Unternehmensverbunds (über 4.000 IT-Nutzer) • Über 20 Jahre Erfahrung in der Netzwerktechnik • Über 100 erfolgreiche Security-Projekte (davon über 30 SOC-Projekte, OT, Mikrosegmentierung, SASE/SSE)
Lutz Kirsten
Ehemaliger Leiter des Inhouse-SOC der Bausparkasse Schwäbisch Hall (DORA-reguliert) • SecOps SIEM/SOAR für die Landeshauptstadt München • CISSP, IPMA Level D • Ko-Leiter des europaweit größten SOC-Beschaffungsprojekts
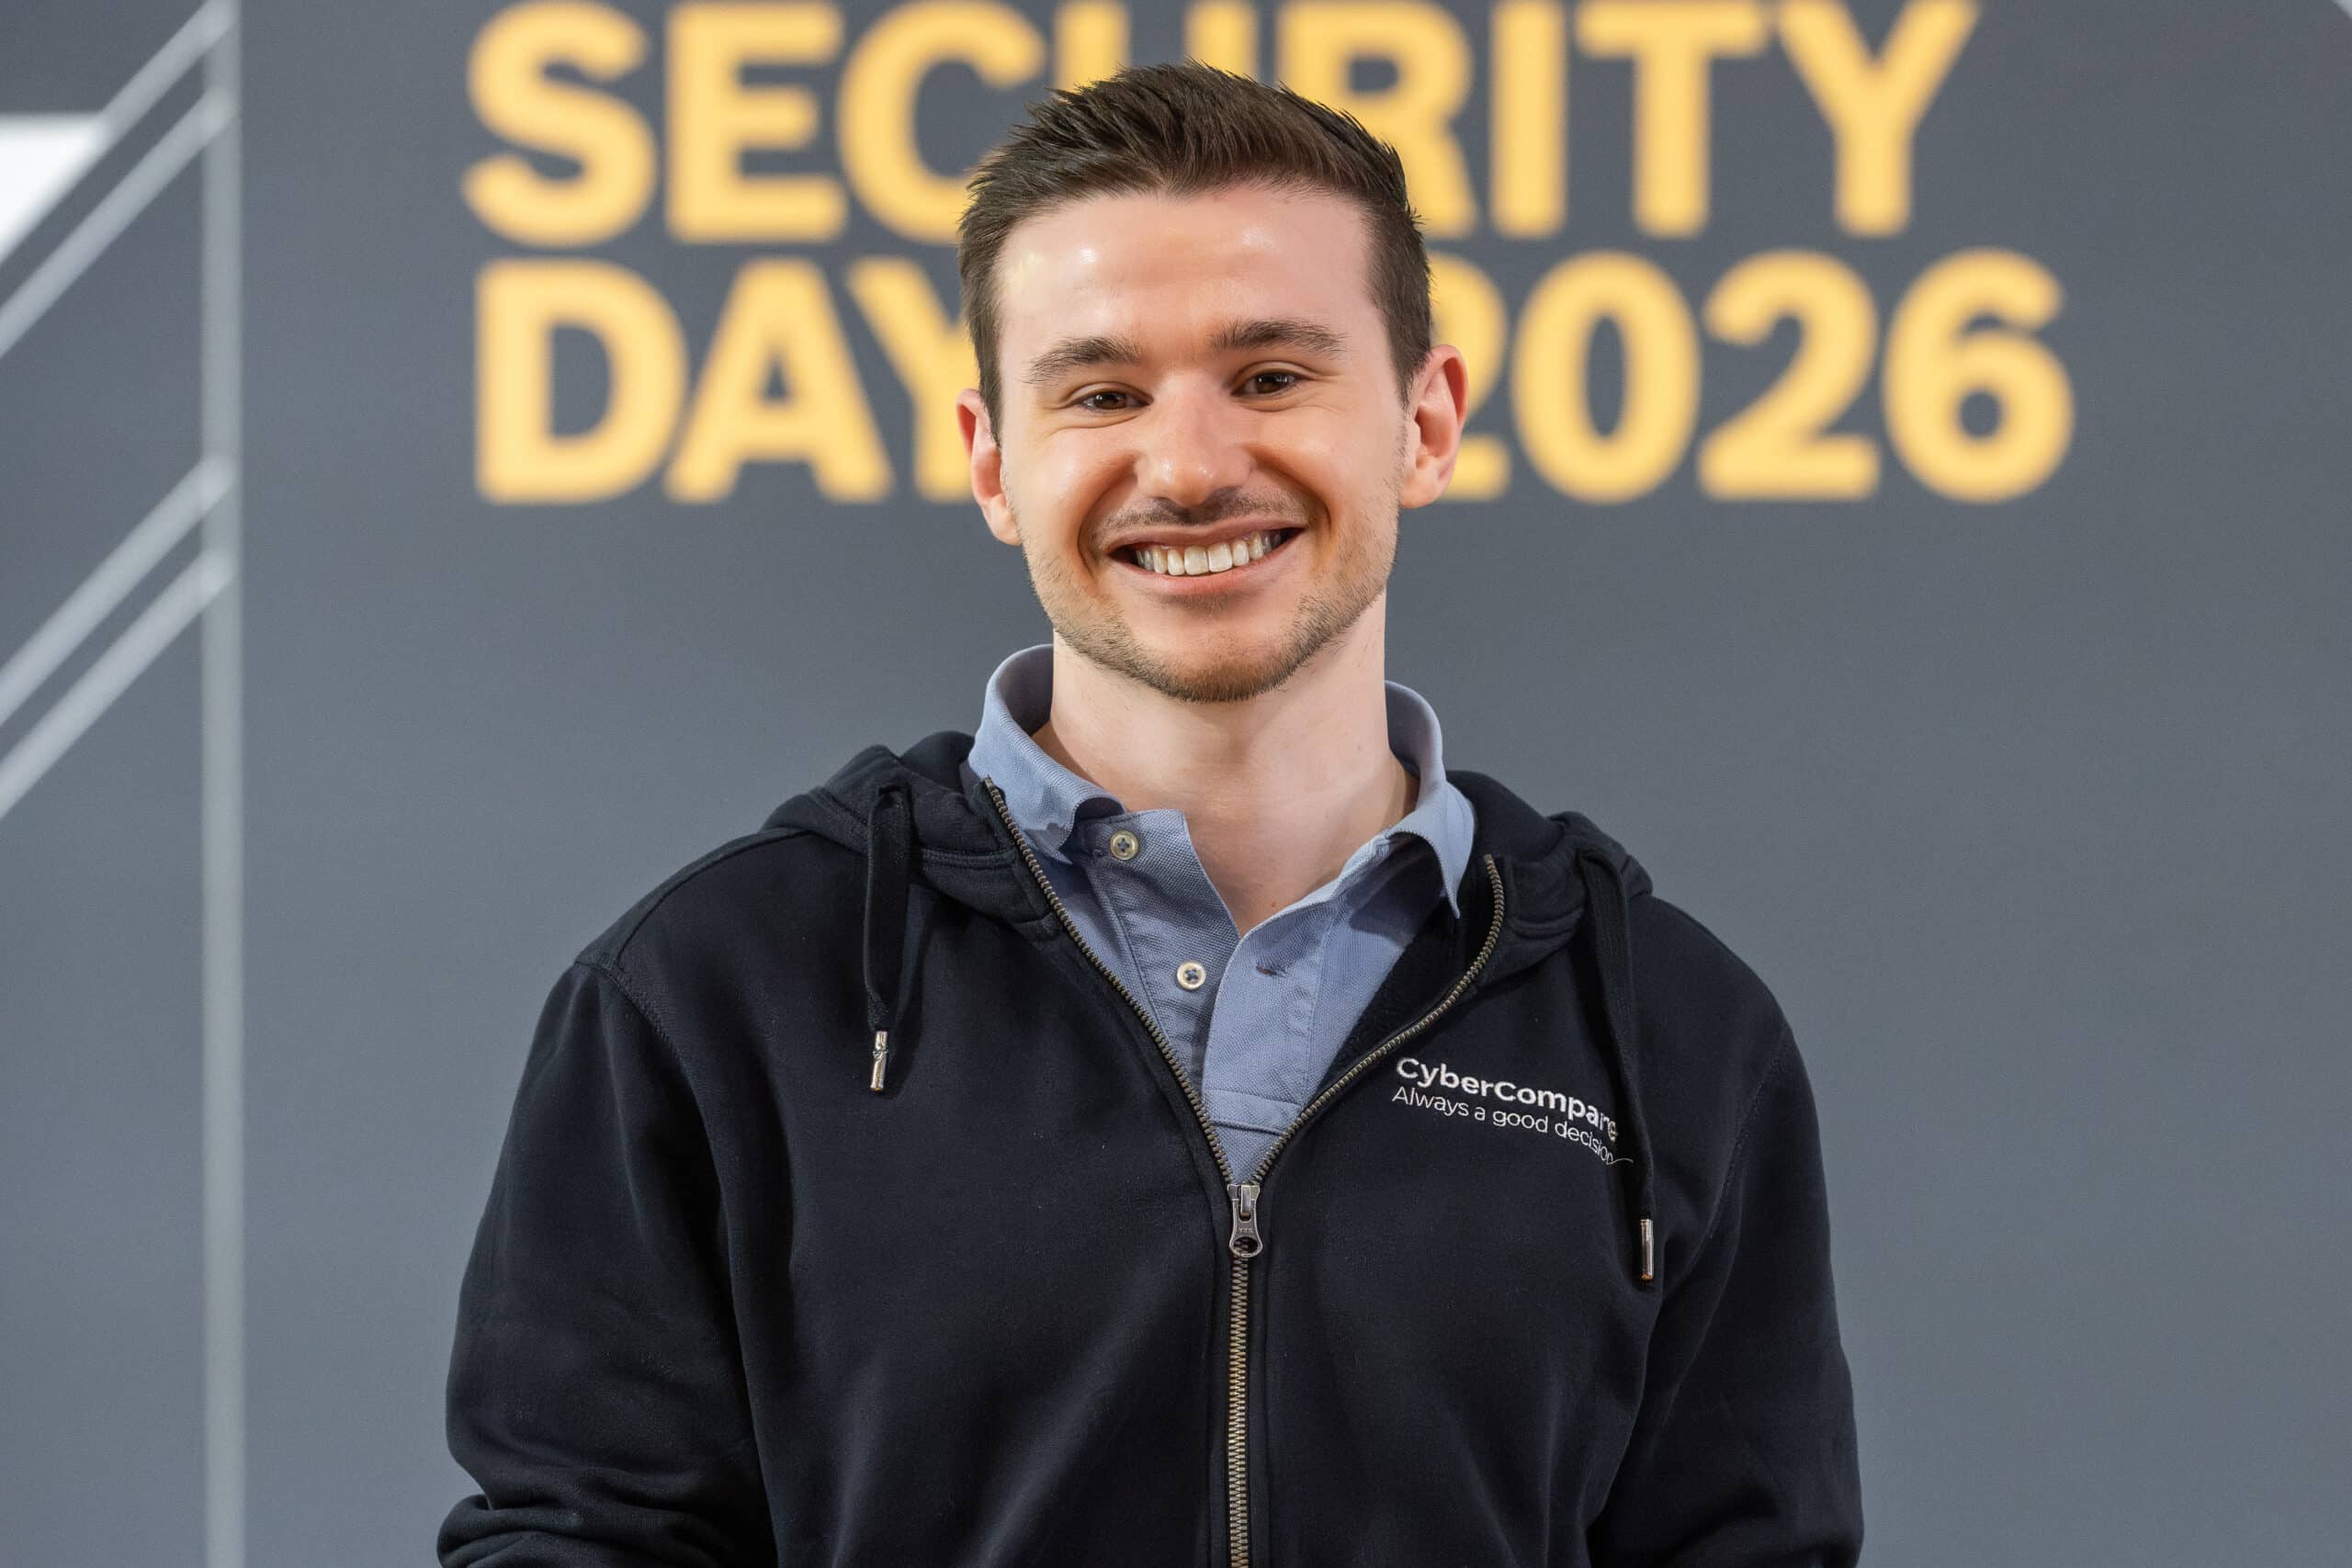
Niclas Ilg
Promotion in Informatik (Dissertation zu Intrusion Detection) • NIS2-Betroffenheitsanalysen für KRITIS-Energieversorger • NDR/SIEM bei einer großen deutschen Bank • EDR/SIEM/SOAR bei einem führenden Automobilhersteller
Dr. Jannis Stemmann
VP Robert Bosch (u. a. Fertigungsleiter) • Senior Engagement Manager bei McKinsey • Über 100 Security-Projekte • CISSP, GICSP, ISO 27001 Lead Auditor
Unser Versprechen an Sie:
Unser Versprechen an Sie ist absolute Unabhängigkeit in unseren Beratungsleistungen. Wir handeln ausschließlich in Ihrem Auftrag.
Alle von Ihnen geteilten Informationen sowie unsere Berichte bleiben vertraulich und werden nicht an Dritte weitergegeben. Perfekte Sicherheit gibt es unserer Erfahrung nach nicht – aber wir schützen Ihre Daten mit denselben Ressourcen wie unsere eigenen.
Wenn Sie mit unserer Leistung nicht zufrieden sind, stellen wir sie nicht in Rechnung. Darüber hinaus sind wir offen für erfolgsbasierte Honorarstrukturen, etwa für die termingerechte Erreichung von Projektmeilensteinen.
Ihr erster Ansprechpartner
Tino Brunzel
Solution Manager, CyberCompare