Externer CISO / ISB, Umsetzungsberatung und Projektmanagement
Umsetzungsberatung
CyberCompare steuert, berät und begleitet Umsetzungsprojekte nach der Beschaffung einer Lösung oder eines Service. Ziel ist eine vollständig abgestimmte Vorgehensweise - und für das Unternehmen eine möglichst reibungslose Umsetzung der technischen und organisatorischen Veränderungen.
„Beschafft" heißt nicht „eingeführt"
Der Auswahlprozess ist abgeschlossen, der Vertrag steht — und genau hier beginnt der aufwendigere Teil. Technische Anpassungen greifen in laufende Prozesse ein, organisatorische Veränderungen erfordern Abstimmung über Abteilungsgrenzen hinweg, und selten hat jemand im Unternehmen die Kapazität, das zusätzlich zum Tagesgeschäft zu steuern.
Hier kommen wir ins Spiel:
Beschafft, aber keine Kapazität
Die Lösung ist ausgewählt und der Vertrag steht. Intern fehlt aber die Kapazität, den Rollout zu steuern – das Team ist im Tagesgeschäft gebunden.
Dienstleister ohne Gegenüber
Der Anbieter setzt um, aber auf Kundenseite fehlt jemand, der ihn steuert, Anforderungen klärt und Ergebnisse abnimmt.
Der Rollout ist ins Stocken geraten
Das Projekt läuft seit Monaten, kommt aber nicht in den Regelbetrieb. Es braucht jemanden von außen, der entwirrt.
Fachliches Sparring über den gesamten Rollout
Ihr internes Team ist fachlich stark, kann aber aus Kapazitätsgründen nicht alles abdecken. Wir sind fachlicher Ansprechpartner und Sparringspartner mit Erfahrung aus vergleichbaren Projekten – wir identifizieren Risiken und Stolpersteine und übernehmen konkrete Aufgaben, etwa den Abgleich bestehender Use Cases mit den Standards des Anbieters oder die Vorbereitung von Vorlagen für die interne Abstimmung mit dem Betriebsrat.
Unser Vorgehen bei CyberCompare
Es beginnt immer mit der gemeinsamen Definition von Zielen, Rollen und Deliverables und endet immer mit der Übergabe in den Regelbetrieb. Was dazwischen passiert, hängt vom Projekt ab – bei stark standardisierten Lösungen kann die Umsetzung sogar vollständig unter Anleitung des Anbieters erfolgen.
Zieldefinition gemeinsam mit Ihnen
Abgleich mit der beauftragten Leistung
Abgleich mit dem Auftragnehmer
Festlegung der weiteren Schritte
Das erwartet Sie
- Umsetzungs- bzw. Rollout-Plan mit Meilensteinen und Verantwortlichkeiten
- Statusberichte in vereinbarten Abständen, inklusive Risiken und Eskalationen
- Abnahmekriterien für den Übergang in den Regelbetrieb
- Übergabedokumentation für das interne Team
- Optional: Schulungs- oder Awareness-Materialien für die betroffenen Fachbereiche
Was das für Ihr Team bedeutet
Kontinuierliche Unterstützung und ein Sparringspartner mit Projekterfahrung – und Entlastung Ihres Security-Teams durch die Übernahme konkreter fachlicher Aufgaben, etwa der Analyse und Konsolidierung bestehender Use Cases.
Transparente Kalkulation
Unsere Preise sind aufwandsbezogen kalkuliert. Wir schätzen den Aufwand für Beratung und Begleitung des vereinbarten Leistungsumfangs. Ein Teil des Preises spiegelt den Wertbeitrag unserer Erfahrung wider – etwa durch direktes Einsparungspotenzial oder eine verkürzte Projektlaufzeit dank bewährter Methodik.
Aus der Praxis
Ein großer Konzern
Wechsel des Tech-Stacks und Rollout eines Co-Managed SOC. Begleitung der Vorbereitungen, inklusive Abstimmung mit dem Betriebsrat, Erarbeitung von Entscheidungsvorlagen und enger Zusammenarbeit mit den internen Security- und Projektmanagementteams. Das Projekt lief über ein Jahr.
Unser Team aus praxisorientierten Sicherheitsexperten
Erfahrene Fachkräfte mit fundiertem technischem Know-how, die bereit sind, Ihre Sicherheitsinitiativen zum Erfolg zu führen
Stev Gödecke
Ehemaliger CIO eines mittelständischen Unternehmensverbunds (über 4.000 IT-Nutzer) • Über 20 Jahre Erfahrung in der Netzwerktechnik • Über 100 erfolgreiche Security-Projekte (davon über 30 SOC-Projekte, OT, Mikrosegmentierung, SASE/SSE)
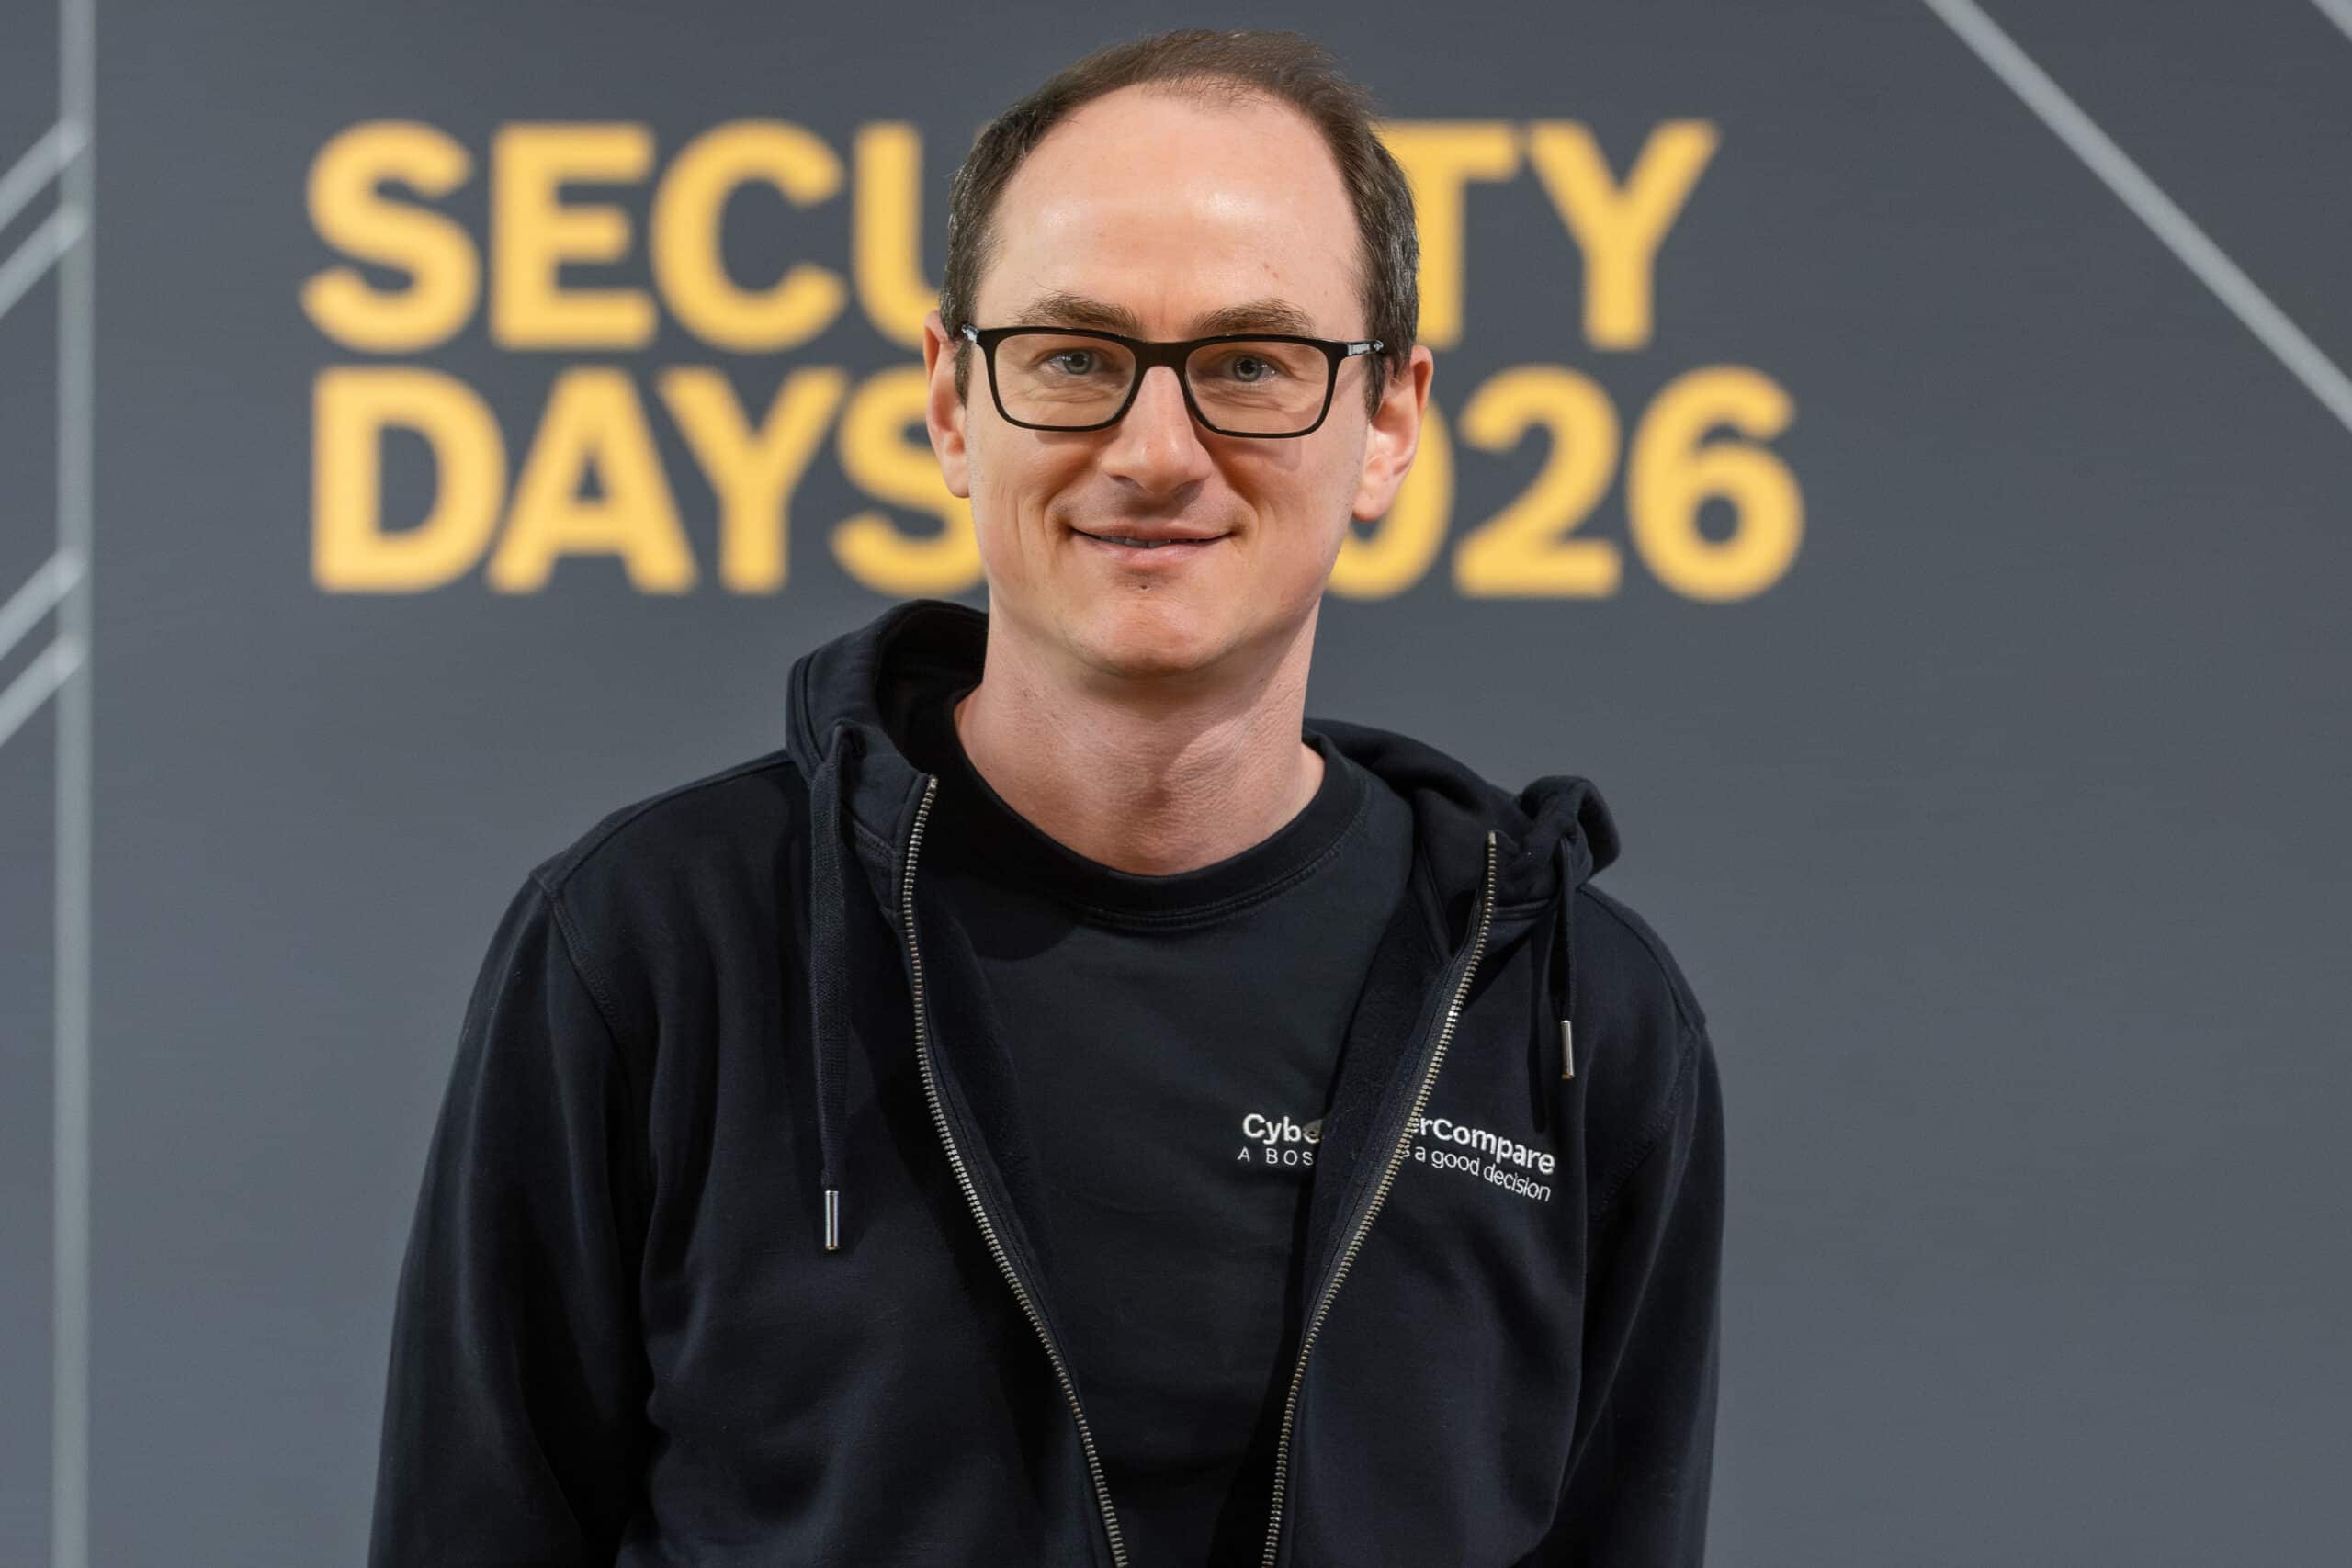
Dr. Ingo Pansa
Interim CISO bei Keenfinity • Lead Architect für Access Management bei der Mercedes-Benz AG • CPO bei Planck Security • Leiter des europaweit größten Beschaffungsprojekts für Cybersecurity-Leistungen
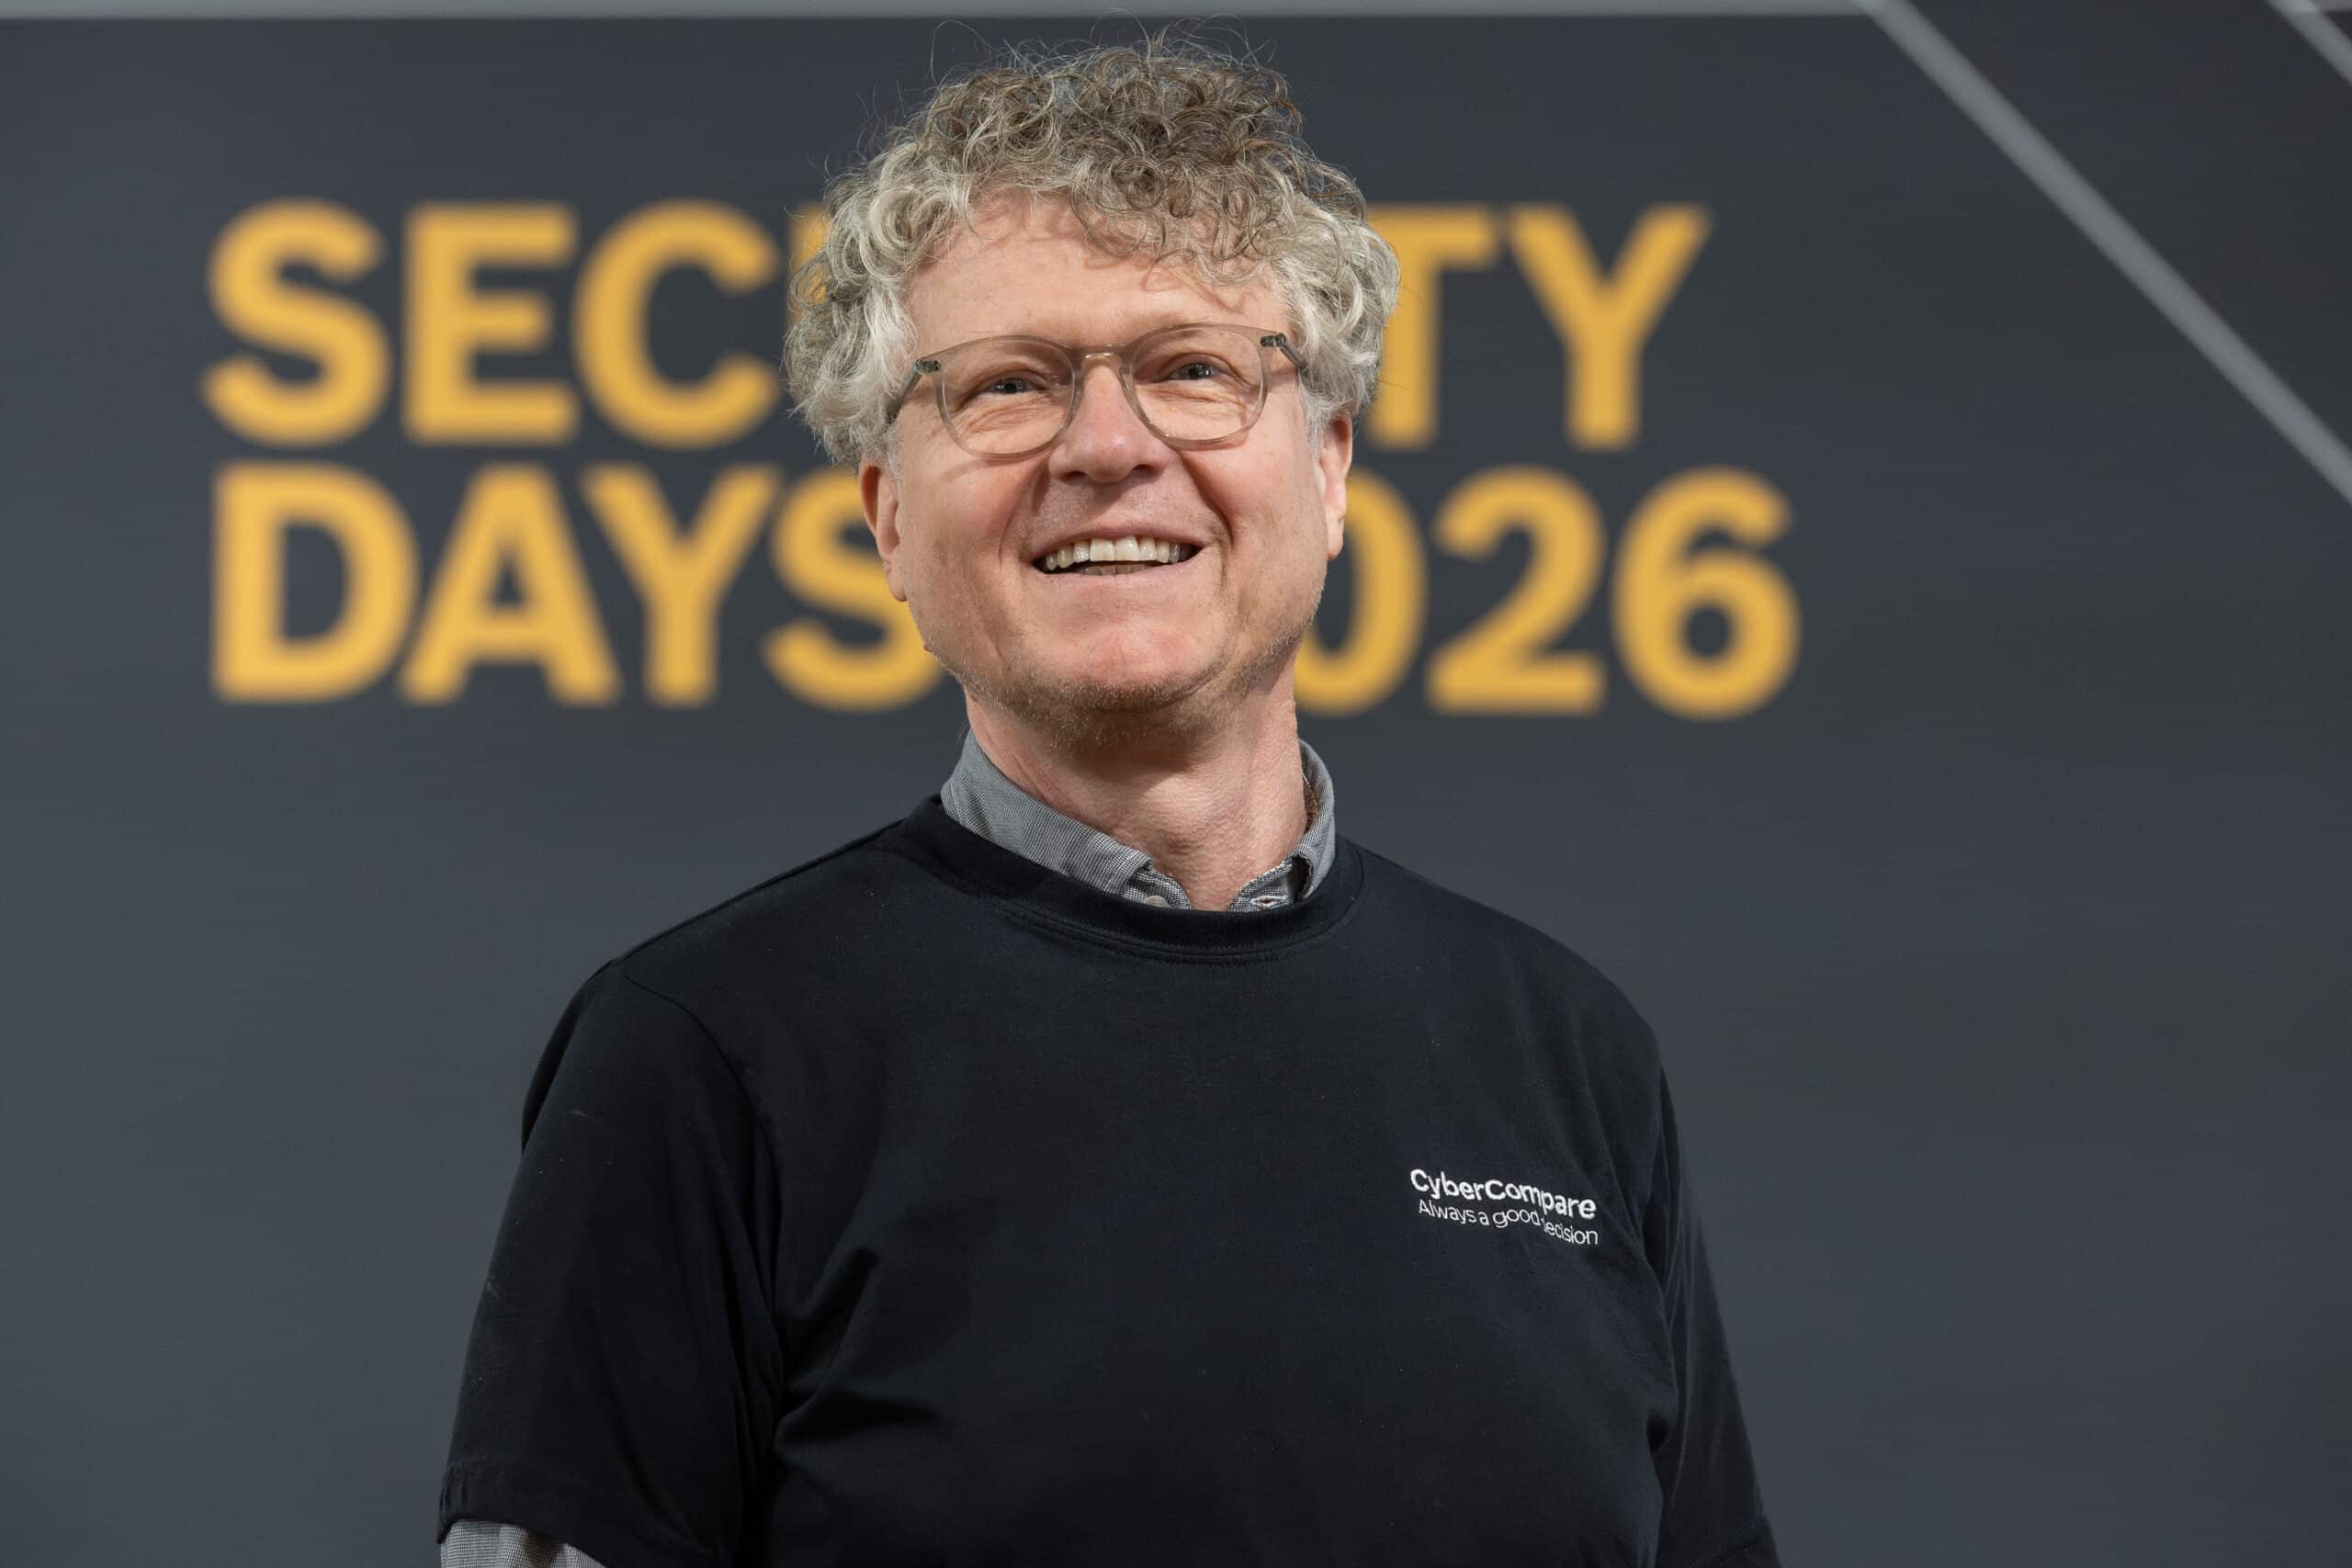
Lutz Kirsten
Ehemaliger Leiter des Inhouse-SOC der Bausparkasse Schwäbisch Hall (DORA-reguliert) • SecOps SIEM/SOAR für die Landeshauptstadt München • CISSP, IPMA Level D • Ko-Leiter des europaweit größten SOC-Beschaffungsprojekts
Tino Brunzel
Interim-ISB-Tätigkeit im produzierenden Gewerbe (500 Mitarbeitende) • Security Architect bei Mercedes-Benz • PwC Risk Assurance (inklusive ISO-27001-Audits) • Deloitte Cybersecurity
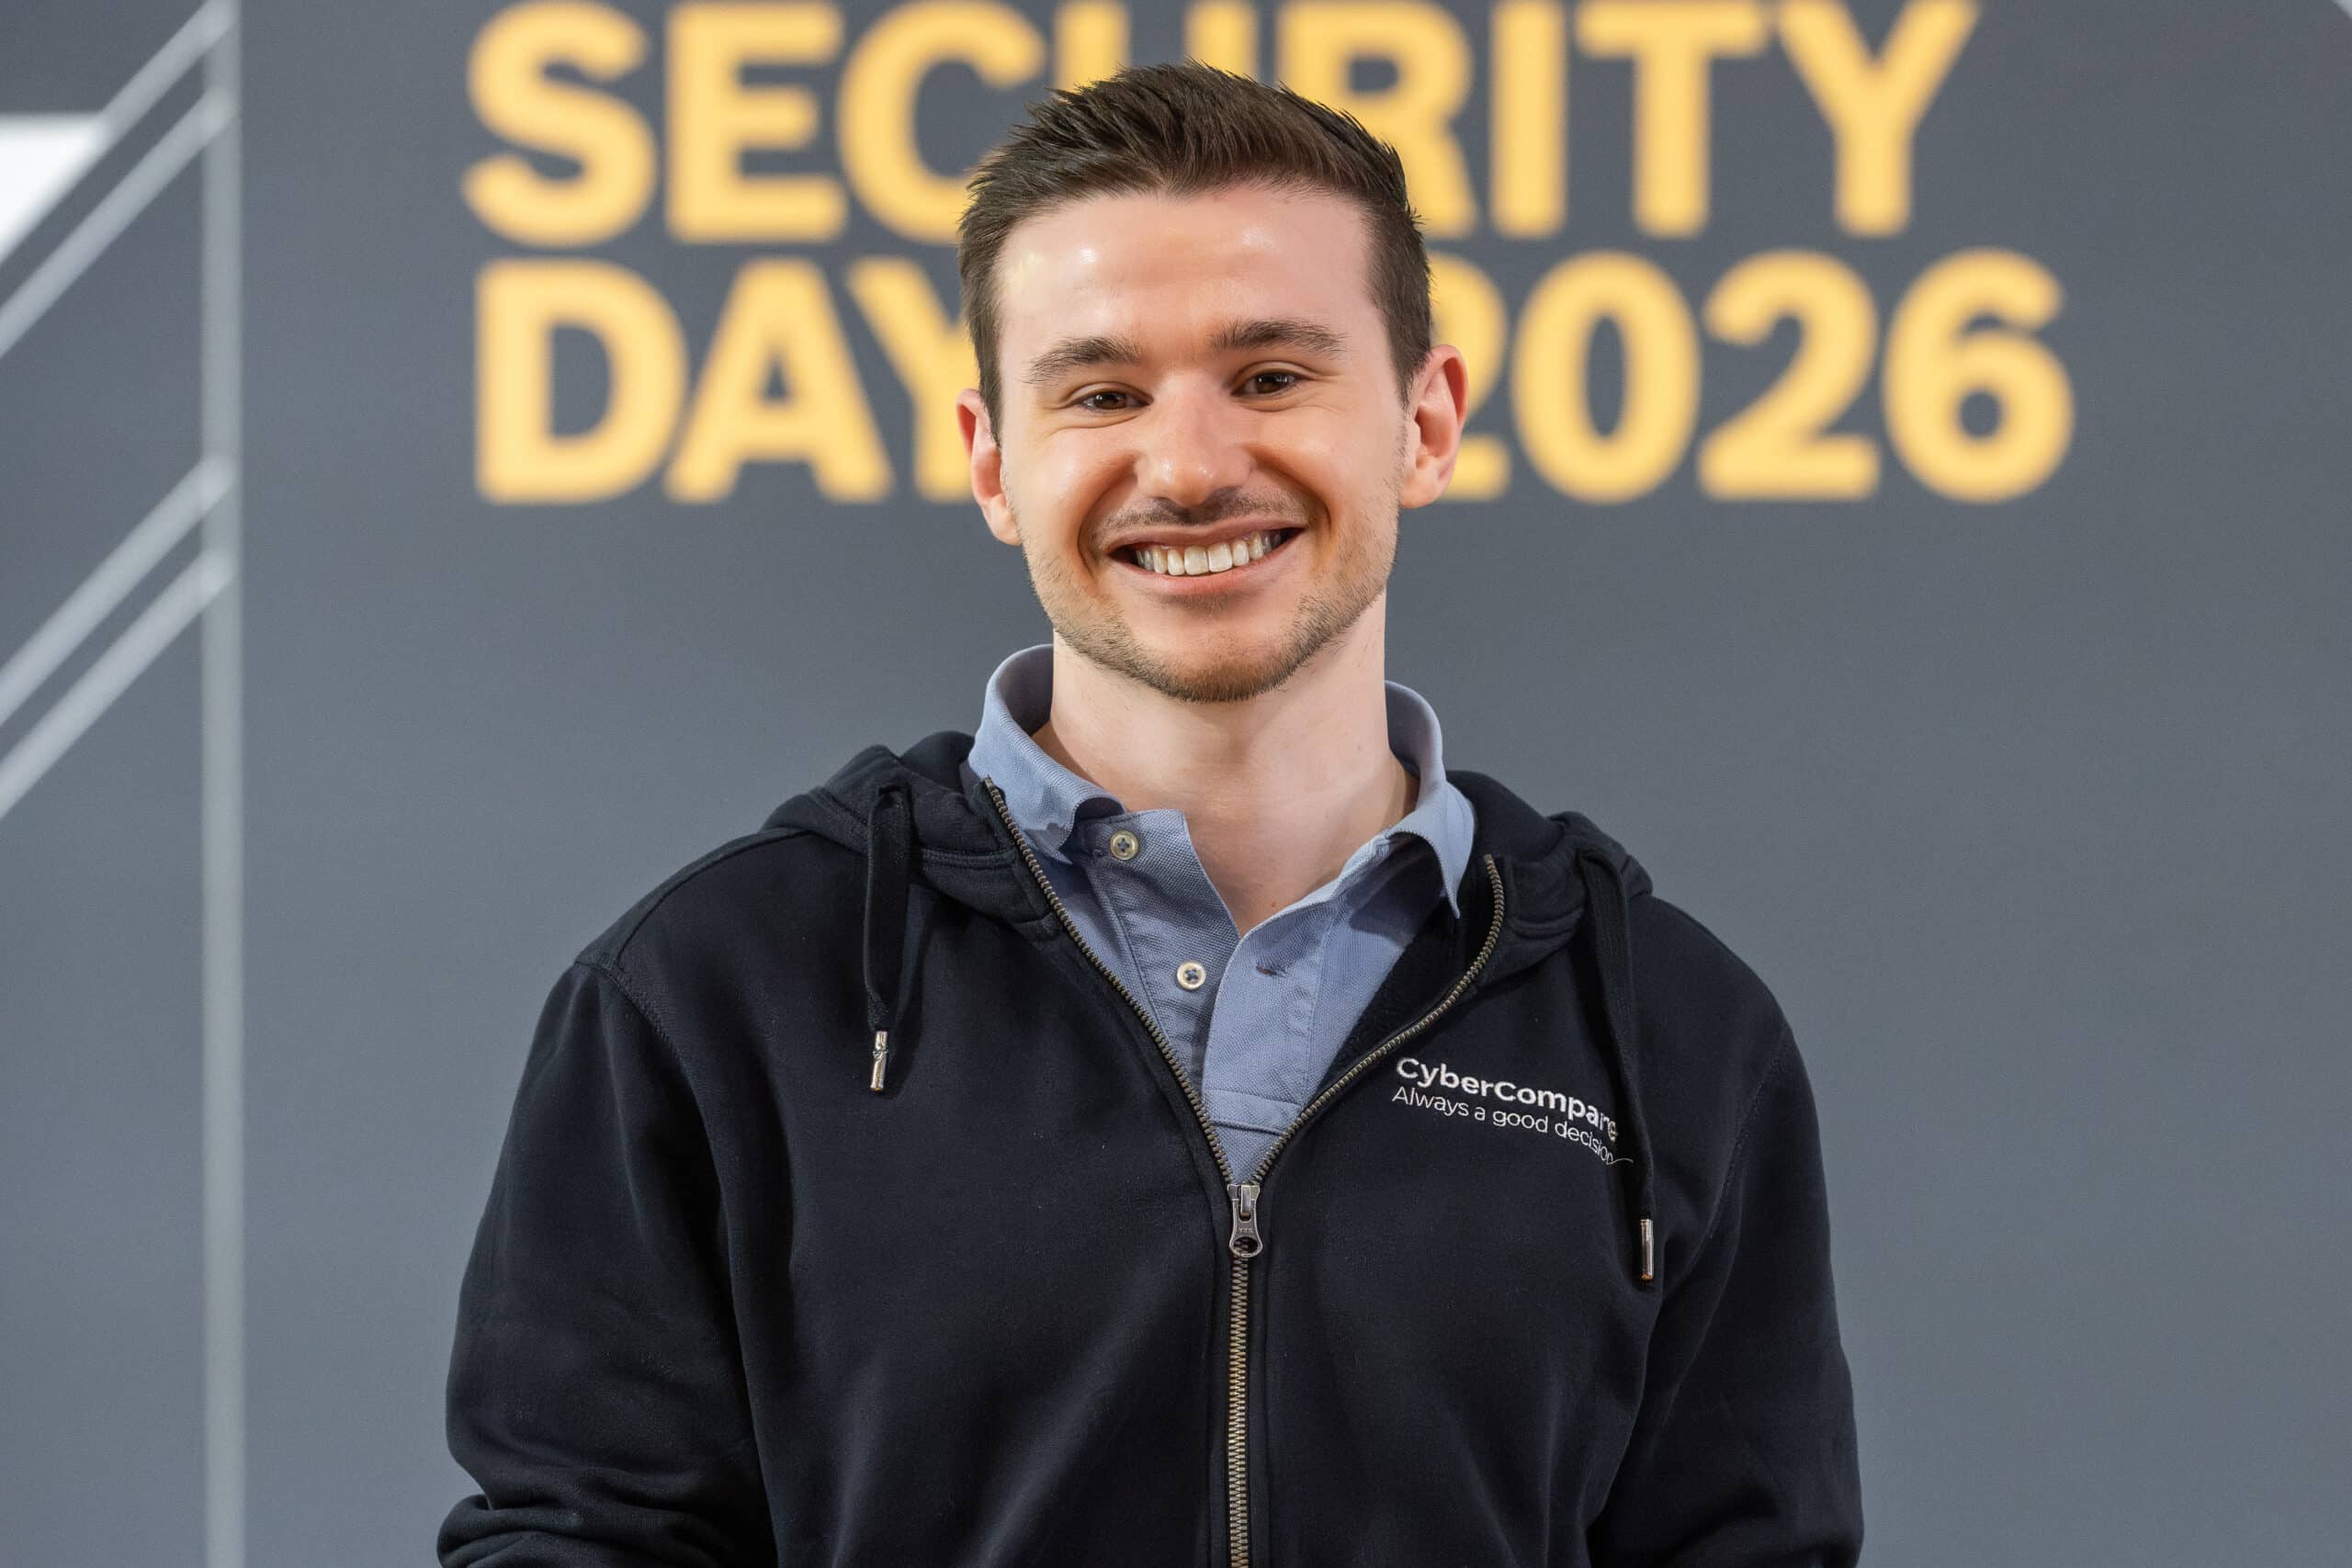
Niclas Ilg
Promotion in Informatik (Dissertation zu Intrusion Detection) • NIS2-Betroffenheitsanalysen für KRITIS-Energieversorger • NDR/SIEM bei einer großen deutschen Bank • EDR/SIEM/SOAR bei einem führenden Automobilhersteller
Dr. Jannis Stemmann
VP Robert Bosch (u. a. Fertigungsleiter) • Senior Engagement Manager bei McKinsey • Über 100 Security-Projekte • CISSP, GICSP, ISO 27001 Lead Auditor
Unser Versprechen an Sie:
Unser Versprechen an Sie ist absolute Unabhängigkeit in unseren Beratungsleistungen. Wir handeln ausschließlich in Ihrem Auftrag.
Alle von Ihnen geteilten Informationen sowie unsere Berichte bleiben vertraulich und werden nicht an Dritte weitergegeben. Perfekte Sicherheit gibt es unserer Erfahrung nach nicht – aber wir schützen Ihre Daten mit denselben Ressourcen wie unsere eigenen.
Wenn Sie mit unserer Leistung nicht zufrieden sind, stellen wir sie nicht in Rechnung. Darüber hinaus sind wir offen für erfolgsbasierte Honorarstrukturen, etwa für die termingerechte Erreichung von Projektmeilensteinen.
Ihr erster Ansprechpartner
Stev Gödecke
Senior Solution Manager, CyberCompare